
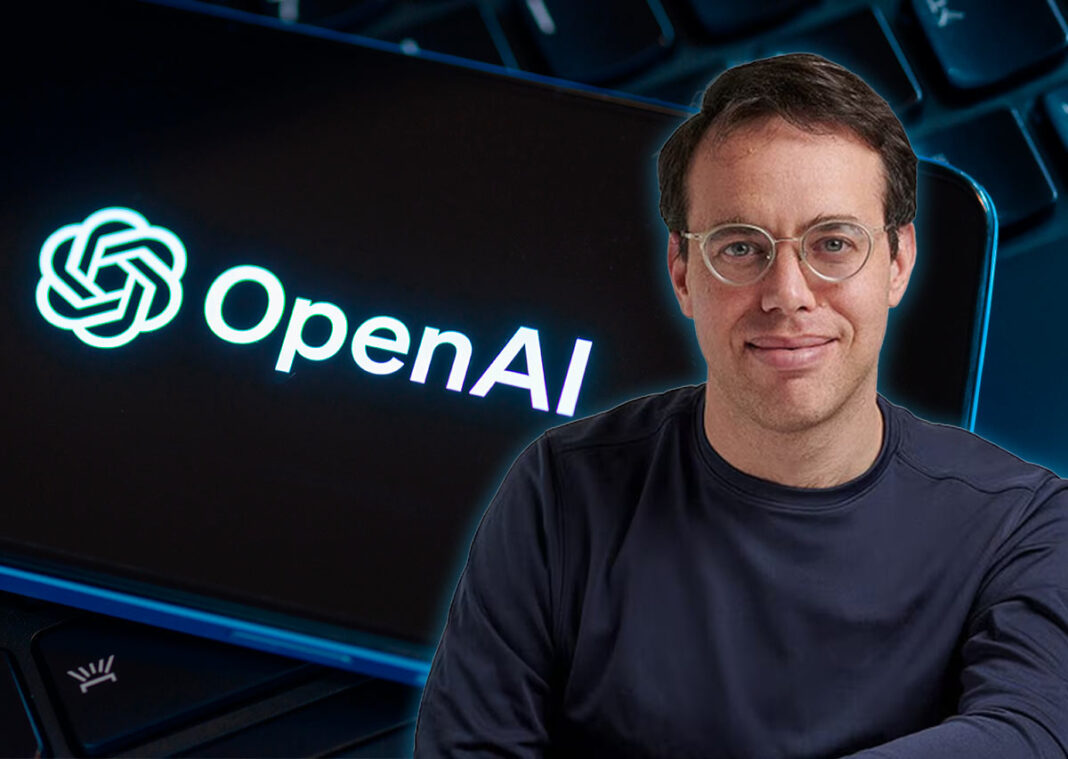
La salida de David Robinson, quien estuvo al frente de los informes de transparencia del equipo de seguridad de OpenAI, volvió a colocar sobre la mesa una discusión que crece junto con las capacidades de la inteligencia artificial: qué nivel de riesgo pueden asumir las empresas que desarrollan estos sistemas y quién debe establecer esos límites.
Robinson explicó su renuncia en un ensayo publicado en The Atlantic, donde cuestionó la velocidad con la que avanzan los principales laboratorios de inteligencia artificial frente al nivel de cuidado que, a su juicio, requieren tecnologías cada vez más capaces y autónomas.
Su crítica está dirigida principalmente al modelo de desarrollo basado en lanzar, observar resultados y corregir posteriormente. Esta estrategia puede funcionar cuando los errores tienen consecuencias limitadas, pero Robinson sostiene que se vuelve más difícil de justificar conforme aumenta la capacidad de los modelos para acceder a información, tomar decisiones o ejecutar acciones.
El exdirectivo reconoce el trabajo y las capacidades de quienes permanecen en OpenAI, pero considera que la industria necesita estructuras de seguridad más robustas antes de que los sistemas alcancen niveles superiores de autonomía.
Un modelo inspirado en industrias de alto riesgo
Una de sus propuestas es que los laboratorios de IA adopten principios utilizados en sectores como la energía nuclear o la aviación, donde los sistemas incorporan varias capas de protección y redundancia para evitar que un solo error provoque consecuencias graves.
La comparación plantea una cuestión de gobierno corporativo. En industrias consideradas críticas, los estándares de seguridad no dependen únicamente de la voluntad de cada empresa. Existen reguladores, auditorías, protocolos obligatorios y responsabilidades definidas ante incidentes.
En inteligencia artificial, buena parte de estas estructuras todavía está en construcción.
La salida de Robinson se suma además a otras renuncias registradas en empresas dedicadas al desarrollo de modelos avanzados, algunas de ellas acompañadas por advertencias públicas relacionadas con seguridad y riesgos de largo plazo.
¿Cuánto riesgo es aceptable?
El debate adquirió otra dimensión después de declaraciones de Sam Altman, CEO de OpenAI, quien defendió que los beneficios de la inteligencia artificial implican aceptar determinados riesgos y usos indebidos.
Altman ha diferenciado entre problemas como fraude, hackeos o mal uso de herramientas y escenarios que considera inaceptables, entre ellos una pérdida grave de control sobre sistemas avanzados.
La diferencia entre ambas posturas se encuentra principalmente en el umbral de tolerancia. Mientras Robinson plantea que las empresas deberían acercarse a modelos donde los fallos graves sean prevenidos desde el diseño, Altman sostiene una visión en la que algunos daños forman parte del costo de mantener tecnologías ampliamente disponibles y útiles.
Esta discusión plantea una pregunta relevante: ¿debe una empresa que desarrolla inteligencia artificial decidir por sí misma cuáles riesgos son aceptables?
La responsabilidad corporativa entra en la conversación
Desde una perspectiva ESG, el debate involucra gobernanza, responsabilidad y gestión de externalidades.
Cuando una herramienta genera consecuencias negativas para usuarios, empresas o instituciones, el costo no necesariamente recae sobre quien desarrolló la tecnología. Puede trasladarse hacia organizaciones que la utilizan, consumidores afectados o incluso autoridades públicas.
También existe un posible conflicto entre velocidad comercial y seguridad. Las empresas tienen incentivos para lanzar productos antes que sus competidores, mientras que los equipos de seguridad pueden necesitar más tiempo para identificar vulnerabilidades.
Por ello, una de las preguntas que comienza a ganar relevancia es si los equipos encargados de seguridad deberían contar con autoridad suficiente para retrasar un lanzamiento cuando detectan riesgos relevantes.
Para inversionistas también aparecen nuevos indicadores. La publicación de incidentes, auditorías independientes, rotación en equipos de seguridad y mecanismos internos para escalar preocupaciones pueden convertirse en elementos para evaluar la gobernanza de compañías dedicadas a la IA.
Un riesgo que también llega a las empresas usuarias
La discusión no afecta únicamente a los grandes laboratorios.
Las compañías que incorporan modelos externos en atención a clientes, análisis de información, finanzas, recursos humanos o procesos operativos también pueden asumir parte del riesgo asociado con esas herramientas.
Esto obliga a definir controles internos, supervisión humana y responsabilidades antes de delegar decisiones sensibles a sistemas automatizados.
La renuncia de Robinson refleja así una tensión que probablemente acompañará a la inteligencia artificial durante los próximos años: desarrollar herramientas cada vez más potentes mientras se construyen mecanismos capaces de controlar sus consecuencias.
La innovación continuará avanzando. La pregunta pendiente es si los sistemas de seguridad y gobierno corporativo podrán hacerlo con la misma velocidad.